WEB & API GÜVENLİĞİ
TenantLens
Yetkilendirme sınırlarını görünür kılmak.
Farklı kullanıcı bağlamları ve kaynaklar için API erişim sonuçlarını bir matris üzerinde karşılaştıran yerel denetim aracı.
01 / Çalışma örneği
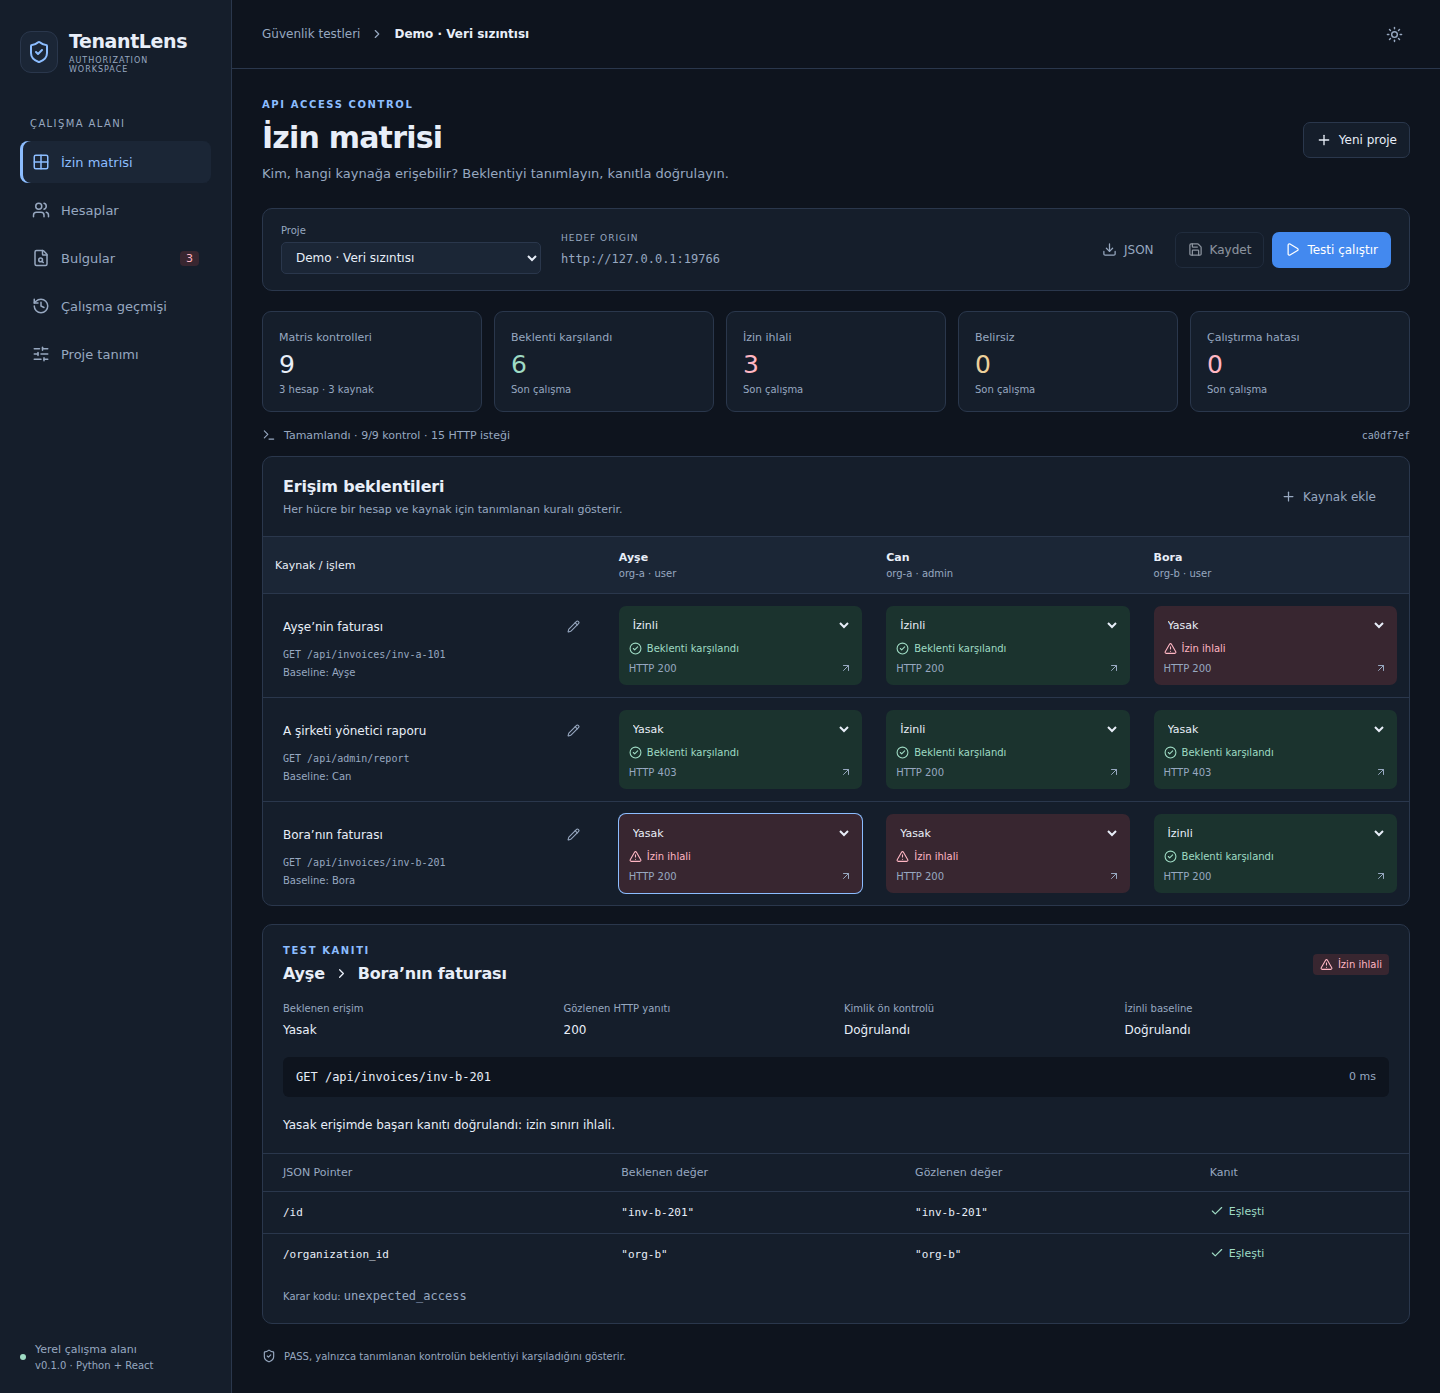
Somut örnek: Erişim matrisi
Demo hesabının başka bir kuruluşa ait faturaya erişimi yasak. Ekrandaki yanıt HTTP 200 ve karar kodu unexpected_access.
- Beklenen
- Erişim yasak
- Gözlenen
- HTTP 200
- Karar
unexpected_access

02 / Problem
Problem
Çok kiracılı uygulamalarda aynı isteğin farklı kullanıcı veya kaynak bağlamlarında nasıl davrandığını yan yana görmek zor olabilir. Tek bir başarılı ya da başarısız istek, erişim sınırlarının tamamını açıklamaz.
03 / Çalışma odağım
Çalışma odağım
Kullanıcı bağlamı, kaynak ve beklenen izin tanımını; istek yürütme, SQLite kaydı ve React sonuç görünümüyle birleştiren kişisel proje. Bu sayfada incelenebilen çıktı, depodaki yerel demo ve ona eşlik eden testlerdir.
Kişisel proje çalışması. Depodaki kod, testler ve dokümantasyon bu özetin dayanağıdır. Yapay zekâ destekli geliştirme araçları da süreçte kullanılır.
04 / Yaklaşım
Yaklaşım
- 01
Kullanıcı bağlamlarını ve hedef kaynakları bir denetim matrisi olarak tanımlamak.
- 02
Kapsam dahilindeki GET isteklerini Bearer kimlik doğrulamasıyla çalıştırıp sonuçları kaydetmek.
- 03
Python ve SQLite katmanındaki sonuçları React arayüzünde karşılaştırılabilir hâle getirmek.
05 / Teknolojiler
Teknolojiler
06 / Kanıt & durum
Kanıt & durum
12 Ekim 2026 tarihinde kontrol edilen başarılı CI kaydında 66 Python testi ve 23 Chromium kontrolü bulunuyor.
Yerel araç · v0.1
CI kayıtları 12 Ekim 2026 tarihinde kontrol edildi. Sayılar bu çalıştırmaların sonuçlarını yansıtır; bağımsız güvenlik denetimi değildir.
07 / Sınırlar
Sınırlar
- v0.1 kapsamı GET istekleri, Bearer kimlik doğrulaması ve tek hedefle sınırlıdır.
- Yerel bir denetim aracıdır; üretim SaaS hizmeti veya eksiksiz bir güvenlik tarayıcısı olarak sunulmaz.
- Sonuçlar insan değerlendirmesi gerektirir. Kullanım için hedef sistemin açık izni gerekir.
İLETİŞİM
Benzer bir ihtiyaç mı var?
Problemi, mevcut sistemi ve beklentinizi paylaşarak başlayabiliriz.
Düğmeler e-posta uygulamanızda hazır bir konu ve ileti taslağı açar. İleti siz göndermeden iletilmez.